App costruite con l'AI: dove si rompe l'accesso
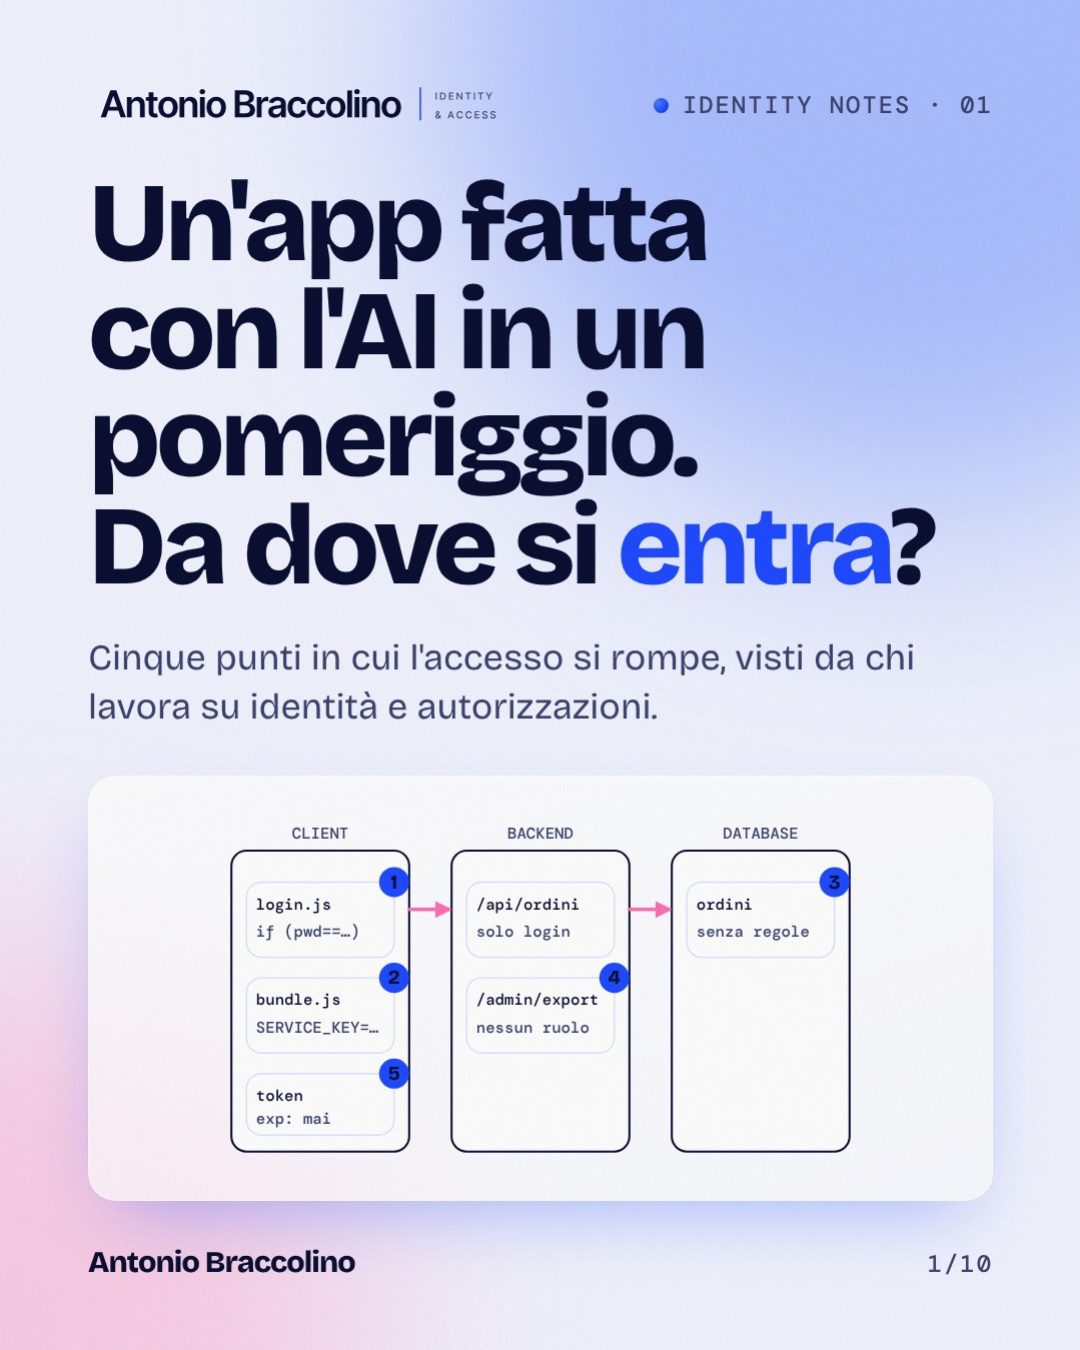
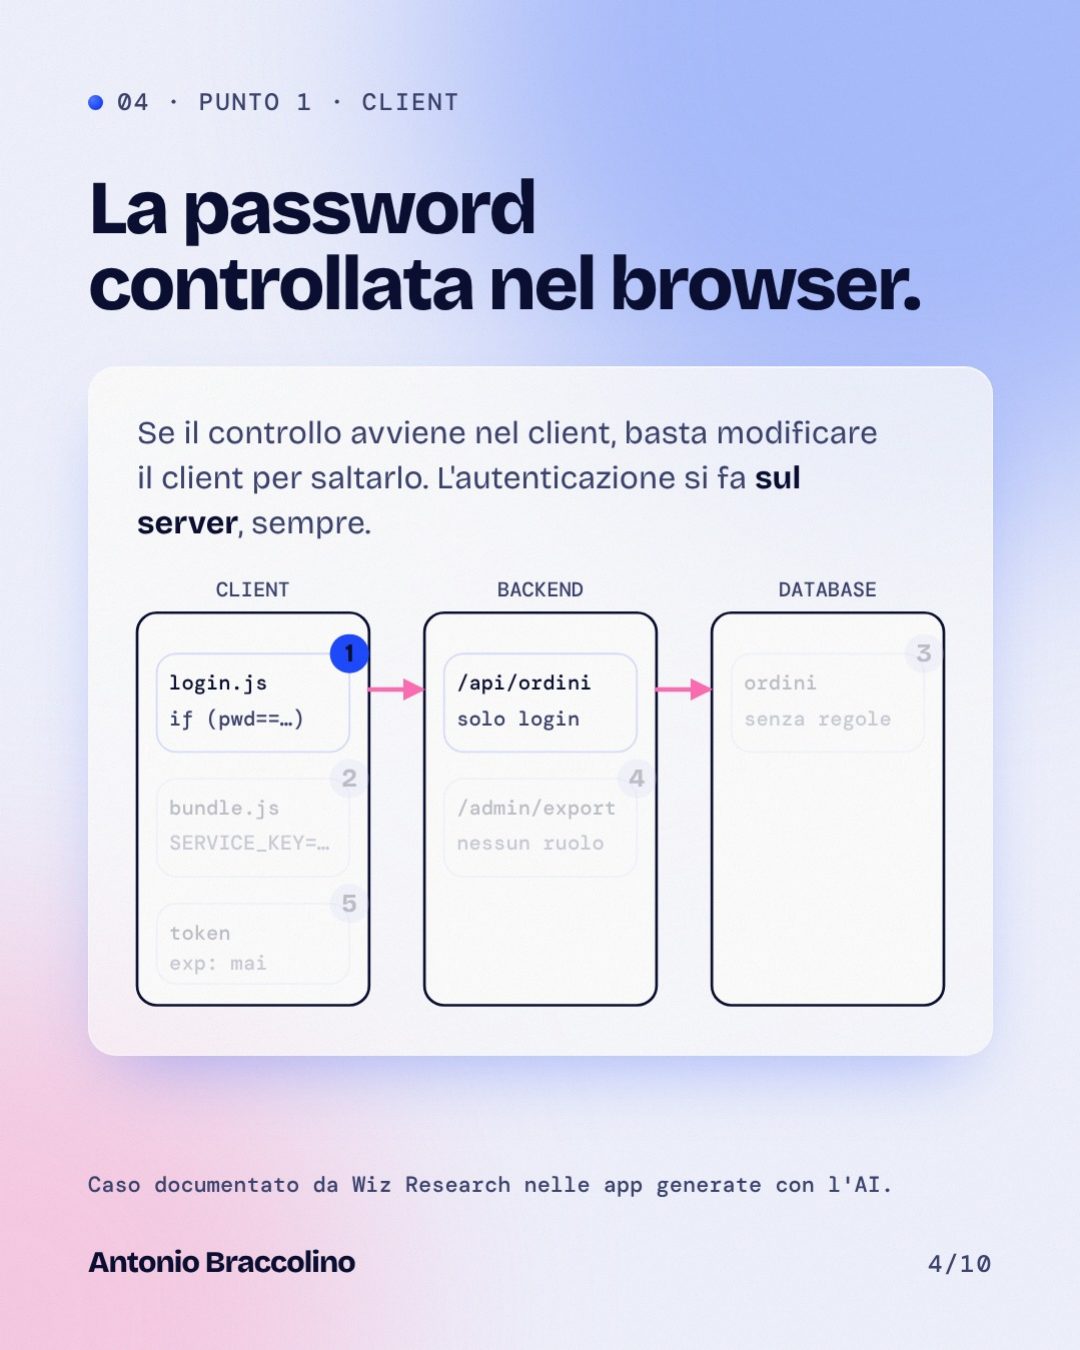
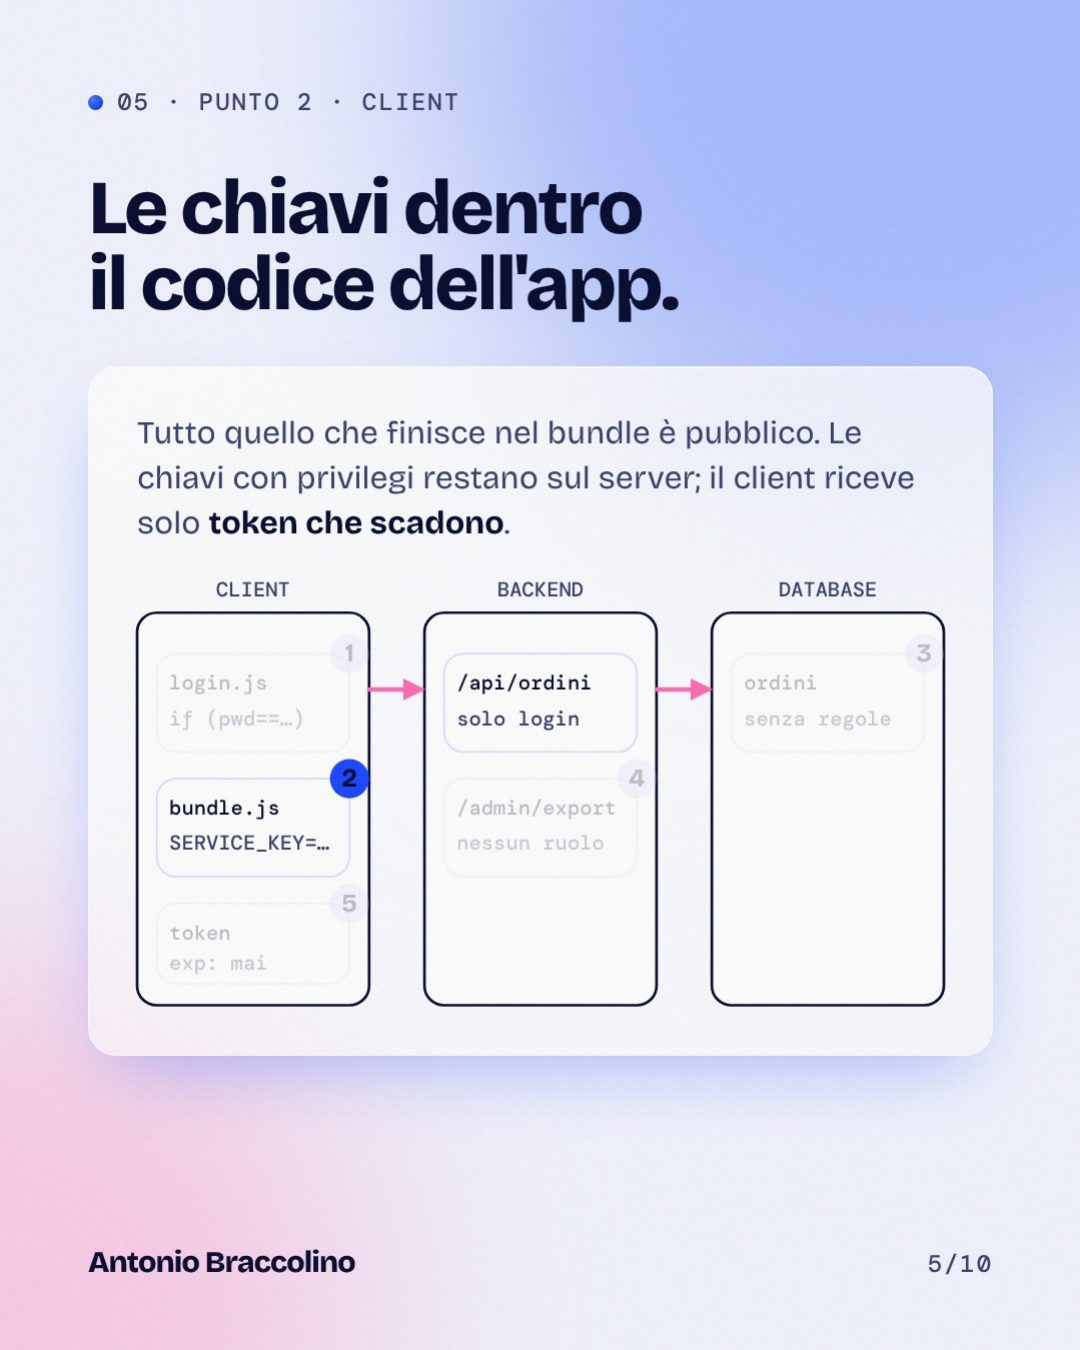
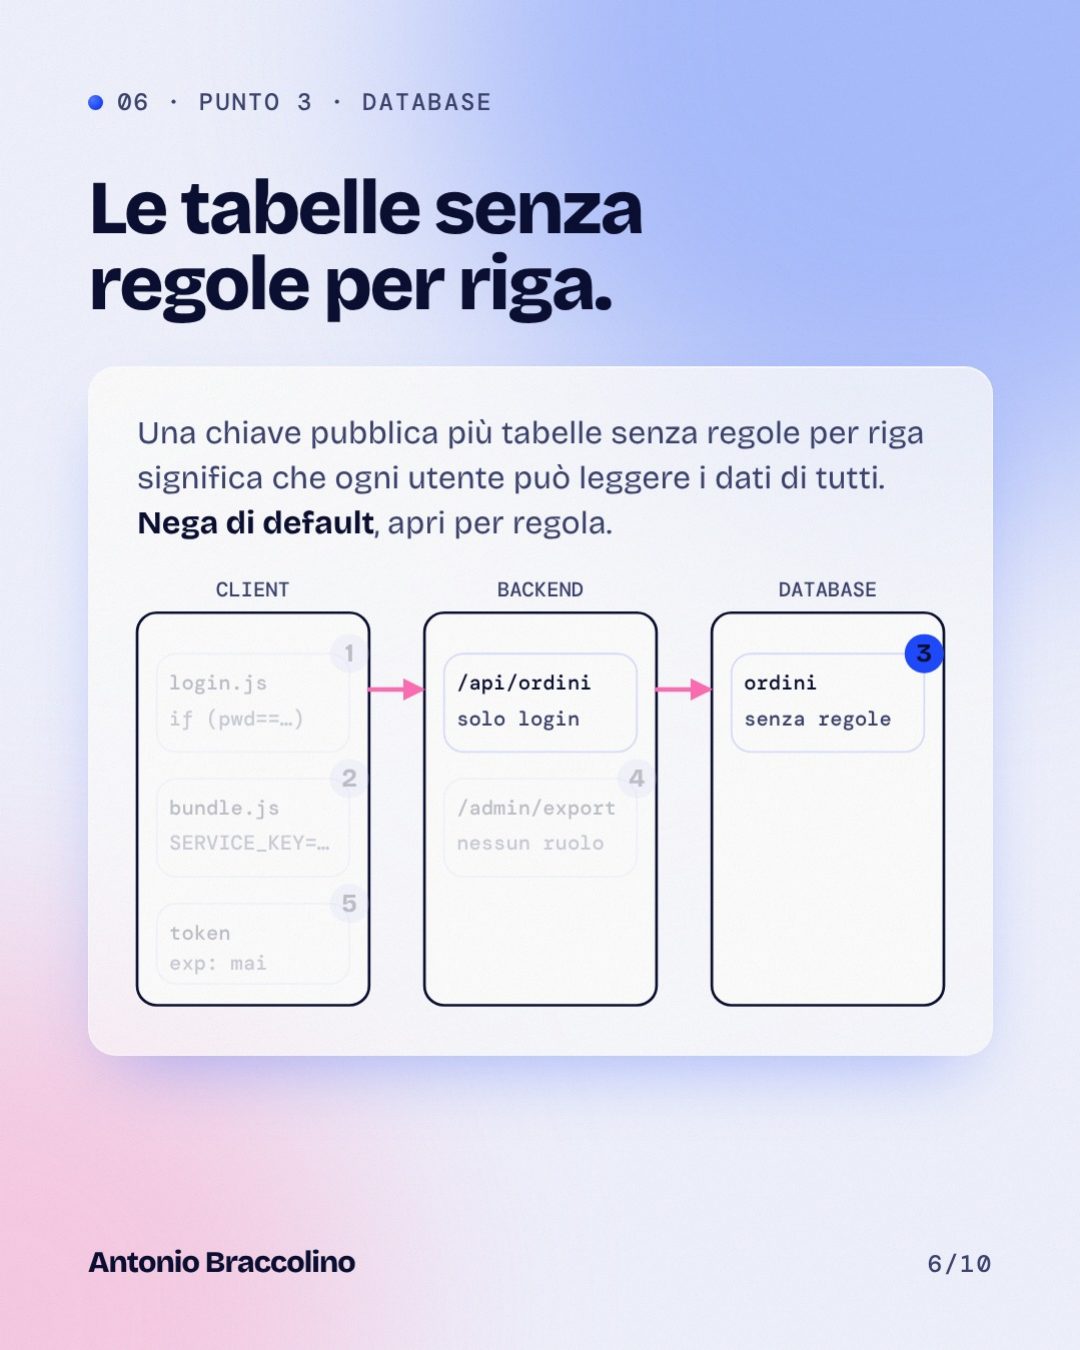
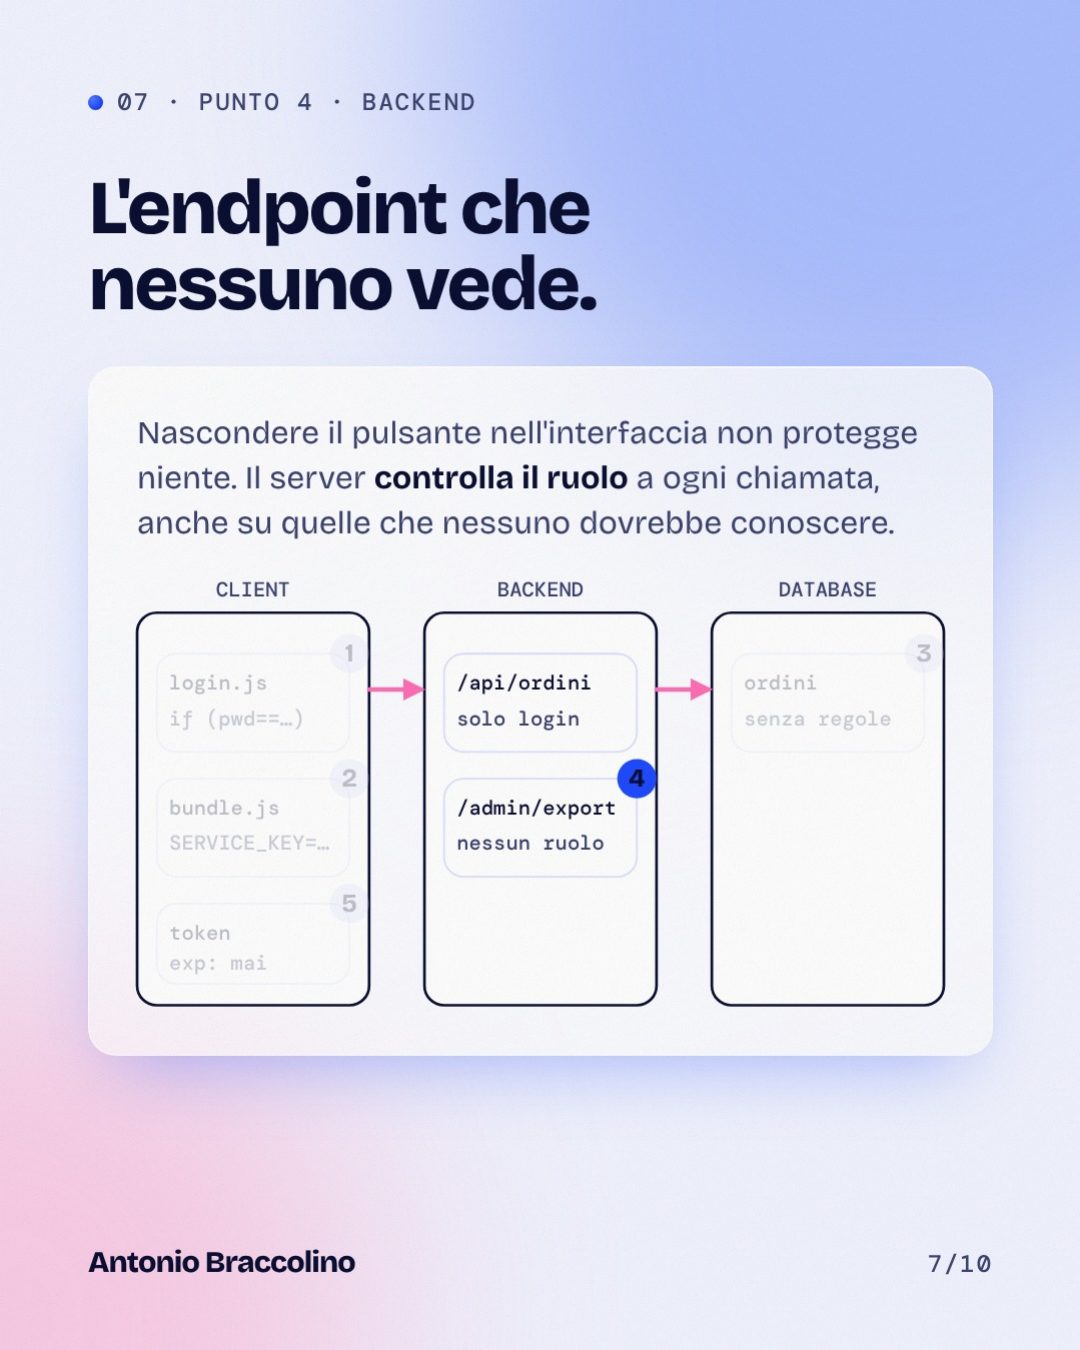
Nel 2021 sono entrato all’Apple Developer Academy con un’idea fissa: un giorno avrei costruito un’app da solo, dall’idea all’App Store.
Quel giorno è arrivato, solo che a renderlo possibile è stata l’AI.
Oggi puoi descrivere un’app a parole e, in un pomeriggio, avere login, database e interfaccia pronti.
È bellissimo. E per chi lavora sugli accessi, è anche preoccupante.
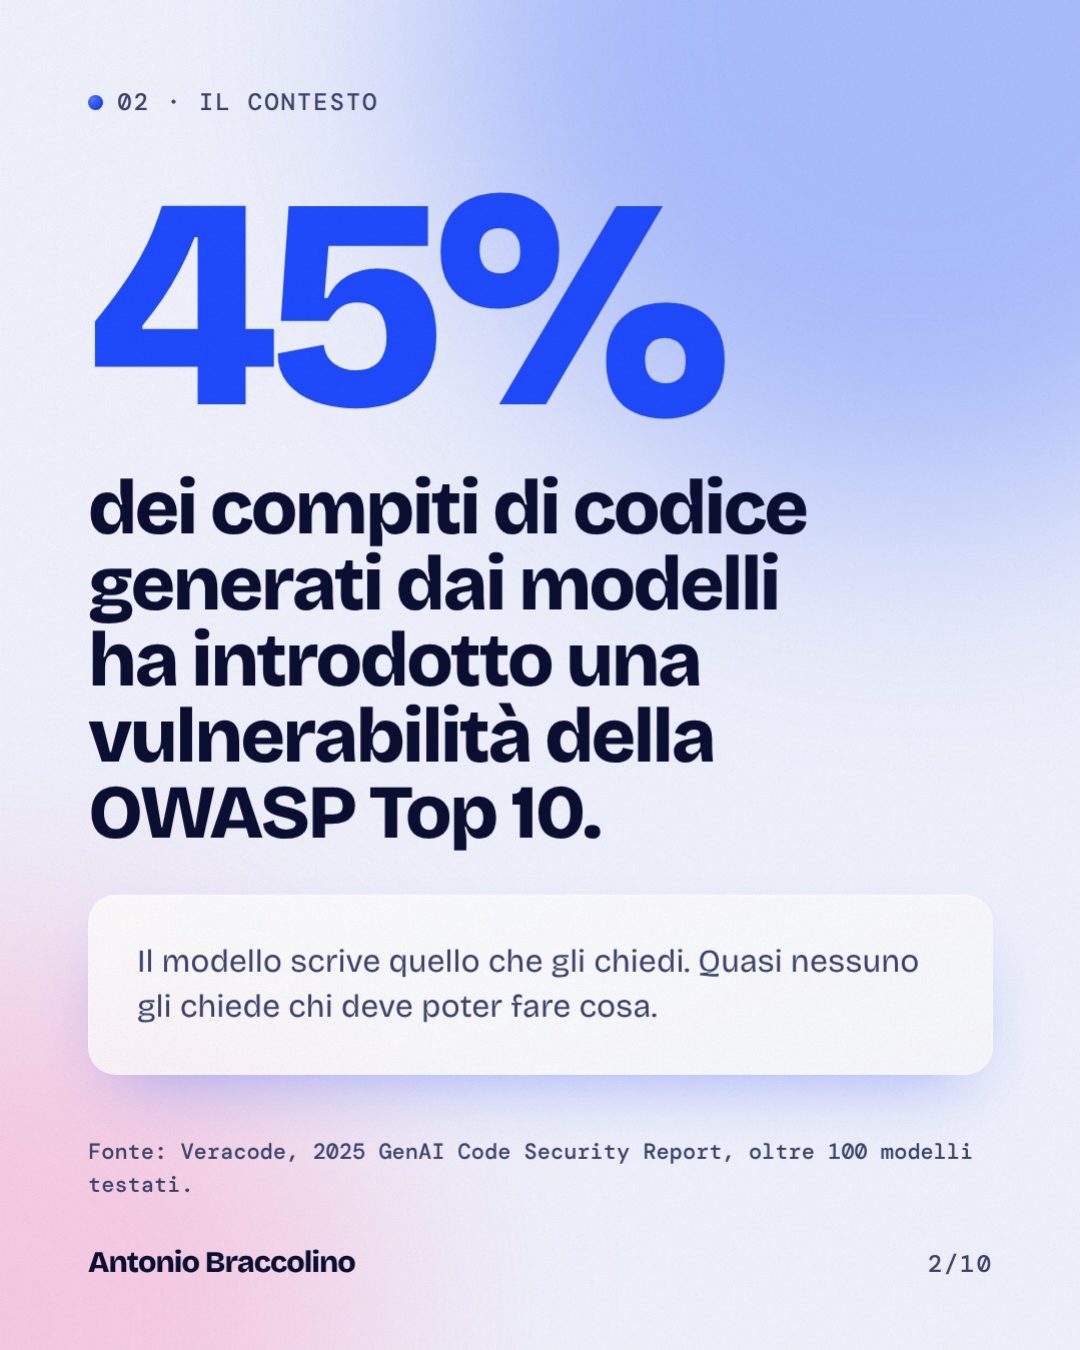
Il codice generato dall’AI non è necessariamente sicuro: in uno studio di Veracode su oltre 100 modelli, il 45% dei task ha prodotto codice con vulnerabilità riconducibili all’OWASP Top 10.
Ed è qui che entra in gioco l’Identity Security.
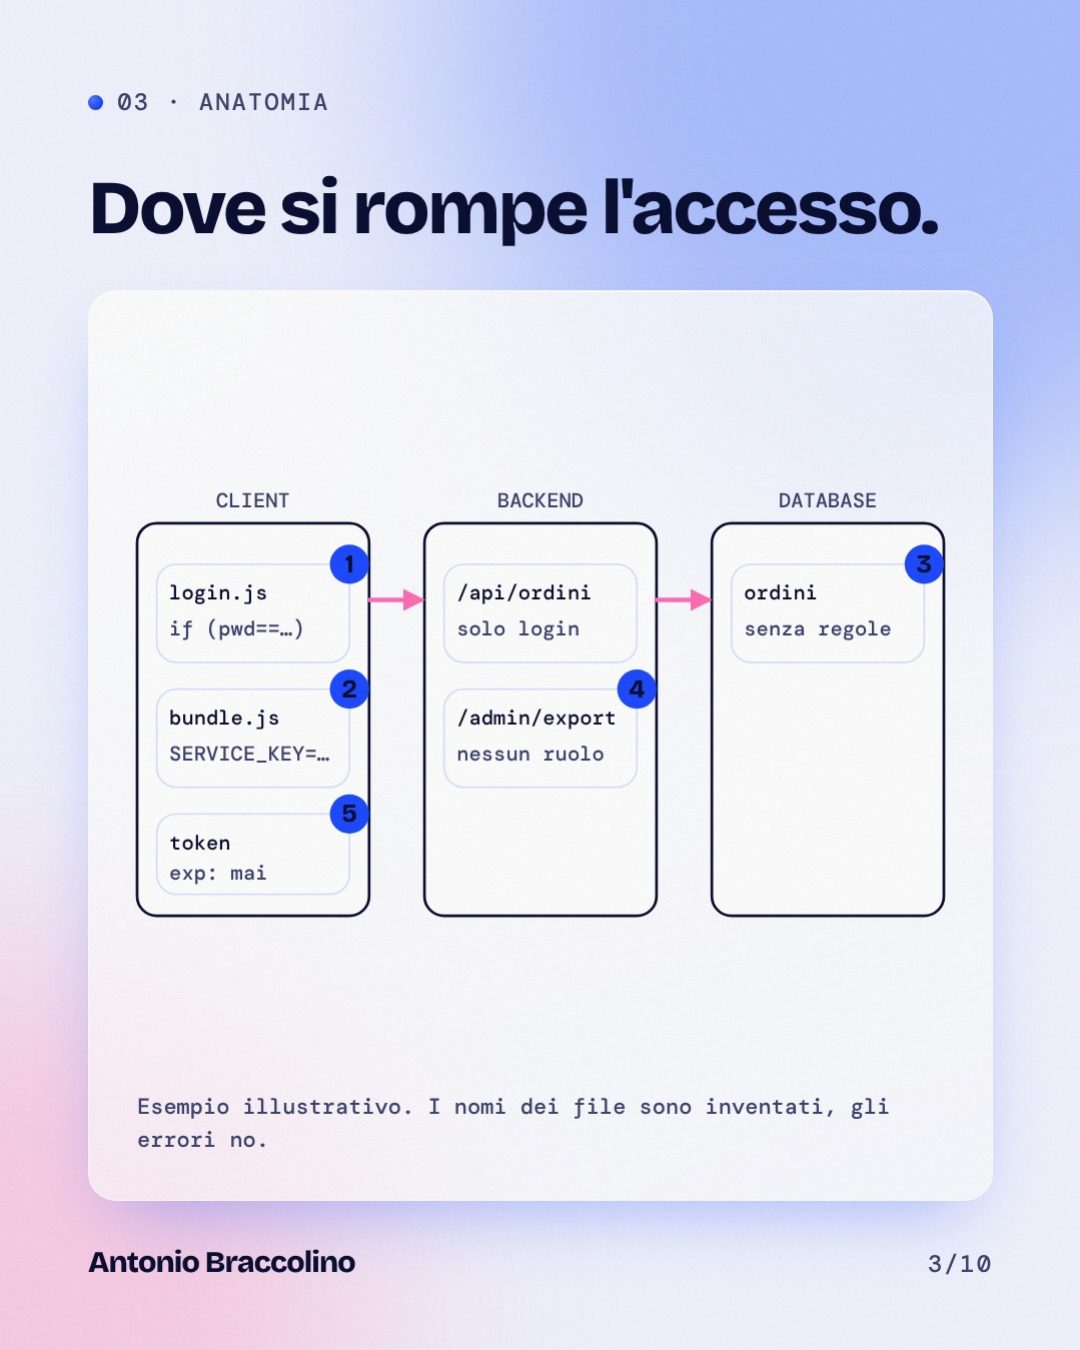
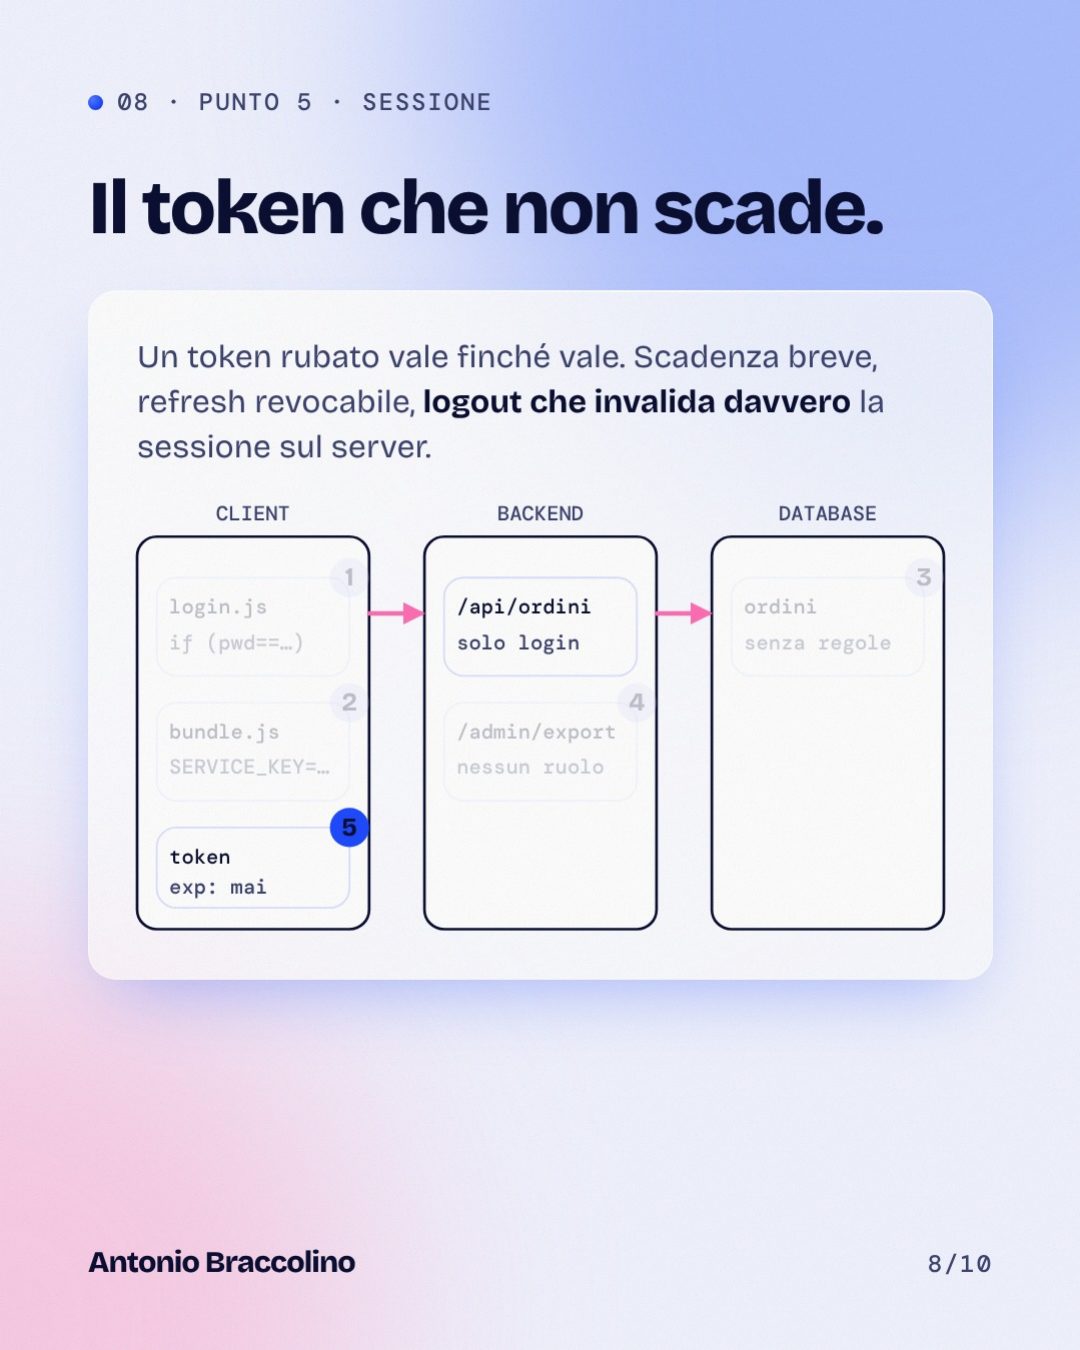
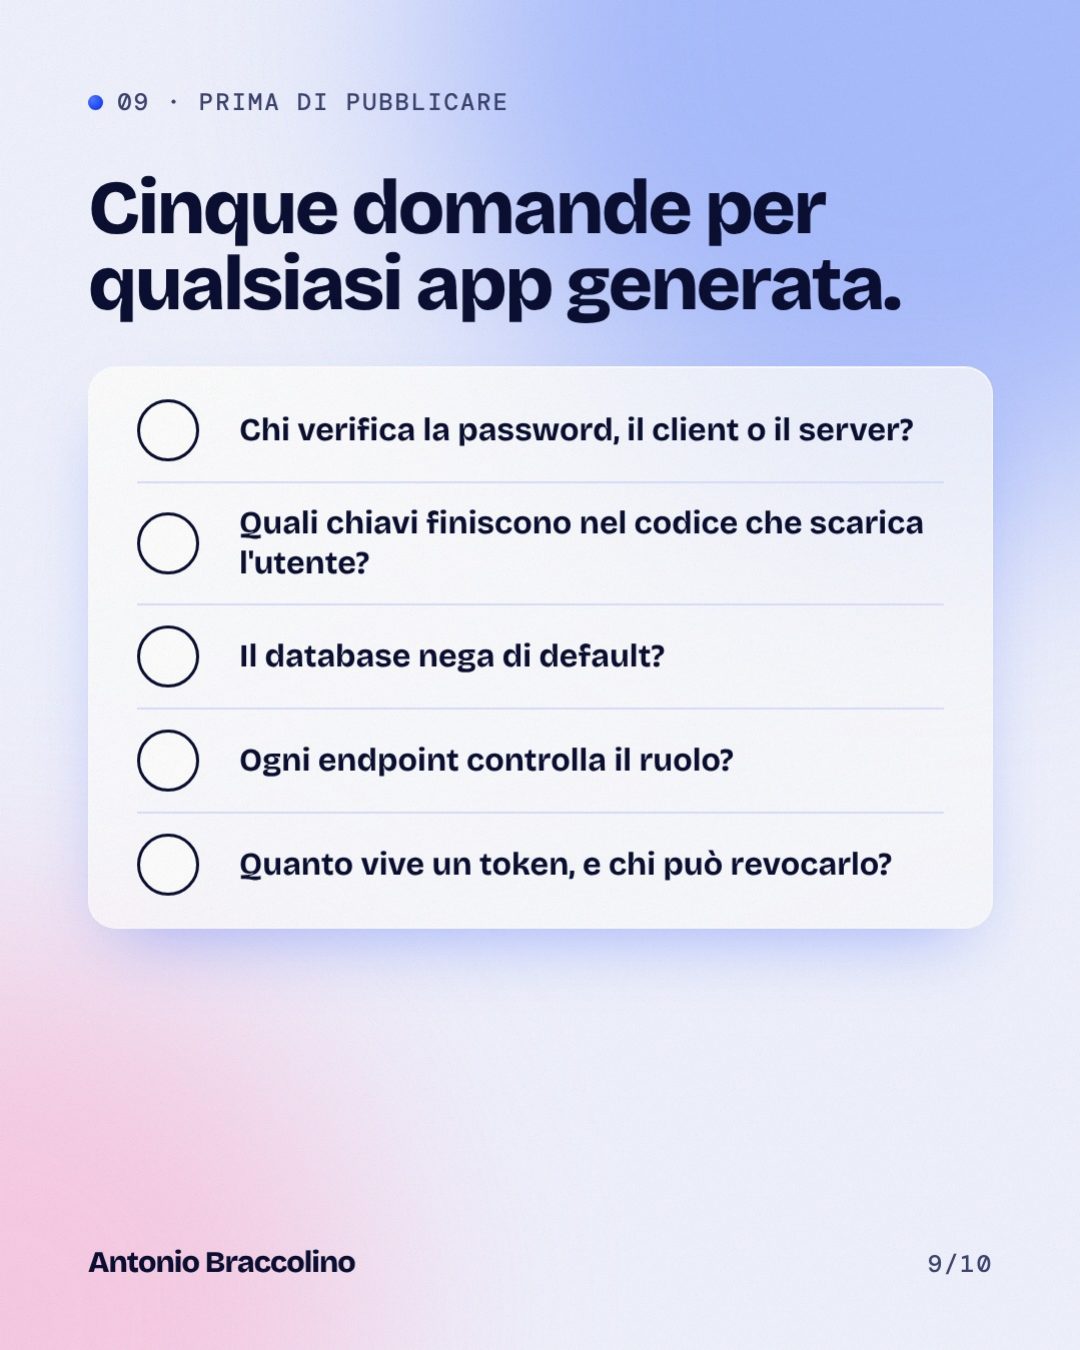
Nel carosello analizzo una tipica applicazione costruita con l’AI, mostrando cinque punti in cui il controllo degli accessi può fallire.
Perché un’app può funzionare perfettamente e avere comunque un problema fondamentale: permettere alle persone di fare cose che non dovrebbero poter fare.
Le fonti: Veracode, 2025 GenAI Code Security Report e Wiz Research, “Common security risks in vibe-coded apps”.